


- 5,269
- 9,495
- Thread cover
- data/assets/threadprofilecover/cover-2026-10-18T151259-1792311203.547-1792311203.png
- Chủ đề liên quan
- 100413,96271,
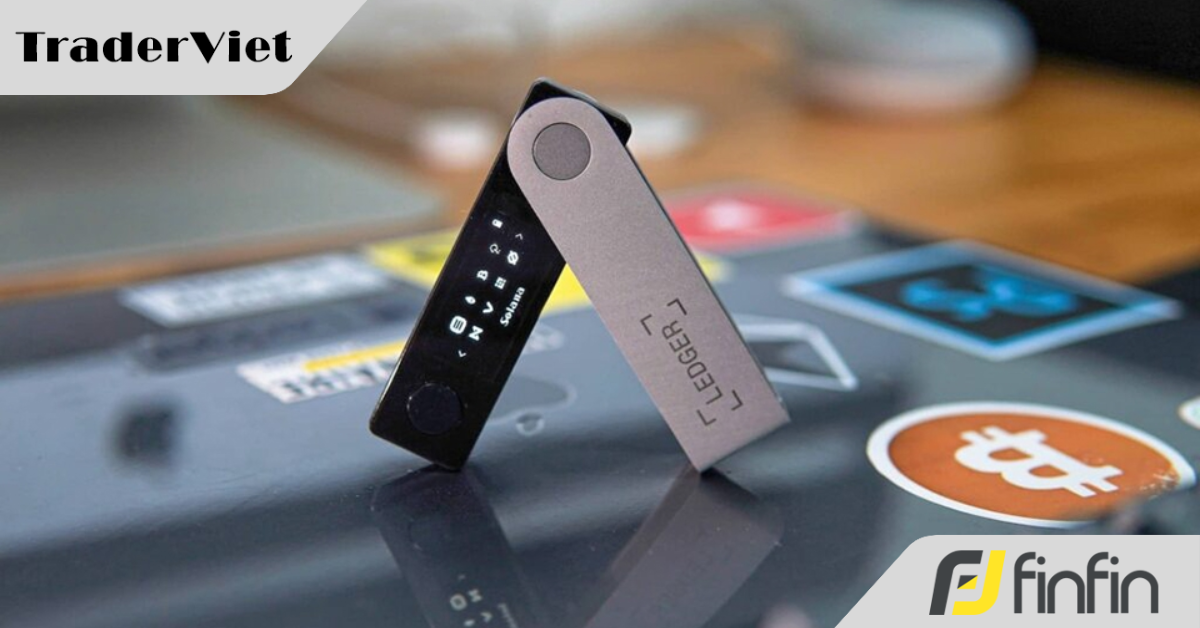
Nhà sản xuất ví tiền điện tử phần cứng Ledger đang điều tra một vụ tấn công liên quan đến các thiết bị bị chỉnh sửa chứa các thành phần giám sát ẩn, với ước tính thiệt hại vượt 90 triệu USD.
Cuộc điều tra tập trung vào nhà bán lẻ tiền điện tử CryptoBilis tại Malaysia, nơi khách hàng bắt đầu báo cáo tình trạng mất tiền từ ngày 9 tháng 10. Các nhà nghiên cứu blockchain ước tính hơn 90 triệu USD tài sản kỹ thuật số đã bị đánh cắp.
Ledger, nhà sản xuất có trụ sở tại Paris, cho biết một nhóm tội phạm có tổ chức đã cài đặt phần cứng ẩn bên trong một số ví của hãng.
Công ty cũng đang điều tra các báo cáo về thiết bị bị xâm phạm được mua ở nơi khác, làm dấy lên lo ngại rằng vụ tấn công có thể mở rộng ra ngoài phạm vi của CryptoBilis.
CryptoBilis đã tạm thời đóng cửa các cửa hàng thực tế tại Kuala Lumpur. Ledger cho biết đang phối hợp với cơ quan thực thi pháp luật địa phương, trong khi nhà bán lẻ này chưa đưa ra bình luận.

Các nhà nghiên cứu bảo mật độc lập cho rằng các thiết bị bị chỉnh sửa chứa các thành phần có khả năng đánh chặn thông tin nhạy cảm được truyền đến màn hình ví và chuyển tiếp thông tin đó đến kẻ tấn công thông qua kết nối di động.
Những chỉnh sửa như vậy có thể cho phép tội phạm truy cập vào tài sản tiền điện tử mà không cần trực tiếp xâm phạm chip bảo mật chính của thiết bị.
Sự cố này làm nổi bật những lo ngại về bảo mật chuỗi cung ứng trong lĩnh vực lưu trữ tiền điện tử, đặc biệt khi các thiết bị đi qua các nhà phân phối bên thứ ba hoặc các kênh tân trang.
Cuộc điều tra của Ledger diễn ra sau một số sự cố bảo mật khác liên quan đến các nhà cung cấp ví phần cứng.
Trước đó trong năm nay, một lỗ hổng phần mềm ảnh hưởng đến các thiết bị do Coinkite sản xuất được cho là đã gây ra thiệt hại khoảng 130 triệu USD Bitcoin.
Ngoài ra, một vụ vi phạm liên quan đến nhà cung cấp dịch vụ vận chuyển được Trezor sử dụng đã làm lộ thông tin cá nhân của khoảng 67.000 khách hàng.
Cuộc điều tra cũng phát hiện bằng chứng về các thiết bị có thể đã bị xâm phạm bên ngoài Malaysia.
Việc kiểm tra một chiếc Ledger Flex được mua tại sân bay Changi ở Singapore được cho là đã xác định một đầu nối màn hình bị chỉnh sửa, chip di động và thẻ SIM.
Những phát hiện này đặt ra câu hỏi về việc các thiết bị bị xâm phạm đã xâm nhập vào các kênh phân phối bán lẻ như thế nào và liệu có thêm khách hàng nào vẫn đang bị ảnh hưởng hay không.
Ledger vẫn chưa xác định được toàn bộ phạm vi của vụ tấn công hoặc tiết lộ có bao nhiêu thiết bị có thể đã bị ảnh hưởng.
Cuộc điều tra tập trung vào nhà bán lẻ tiền điện tử CryptoBilis tại Malaysia, nơi khách hàng bắt đầu báo cáo tình trạng mất tiền từ ngày 9 tháng 10. Các nhà nghiên cứu blockchain ước tính hơn 90 triệu USD tài sản kỹ thuật số đã bị đánh cắp.
Ledger, nhà sản xuất có trụ sở tại Paris, cho biết một nhóm tội phạm có tổ chức đã cài đặt phần cứng ẩn bên trong một số ví của hãng.
Công ty cũng đang điều tra các báo cáo về thiết bị bị xâm phạm được mua ở nơi khác, làm dấy lên lo ngại rằng vụ tấn công có thể mở rộng ra ngoài phạm vi của CryptoBilis.
CryptoBilis đã tạm thời đóng cửa các cửa hàng thực tế tại Kuala Lumpur. Ledger cho biết đang phối hợp với cơ quan thực thi pháp luật địa phương, trong khi nhà bán lẻ này chưa đưa ra bình luận.
Các nhà nghiên cứu bảo mật độc lập cho rằng các thiết bị bị chỉnh sửa chứa các thành phần có khả năng đánh chặn thông tin nhạy cảm được truyền đến màn hình ví và chuyển tiếp thông tin đó đến kẻ tấn công thông qua kết nối di động.
Những chỉnh sửa như vậy có thể cho phép tội phạm truy cập vào tài sản tiền điện tử mà không cần trực tiếp xâm phạm chip bảo mật chính của thiết bị.
Sự cố này làm nổi bật những lo ngại về bảo mật chuỗi cung ứng trong lĩnh vực lưu trữ tiền điện tử, đặc biệt khi các thiết bị đi qua các nhà phân phối bên thứ ba hoặc các kênh tân trang.
Cuộc điều tra của Ledger diễn ra sau một số sự cố bảo mật khác liên quan đến các nhà cung cấp ví phần cứng.
Trước đó trong năm nay, một lỗ hổng phần mềm ảnh hưởng đến các thiết bị do Coinkite sản xuất được cho là đã gây ra thiệt hại khoảng 130 triệu USD Bitcoin.
Ngoài ra, một vụ vi phạm liên quan đến nhà cung cấp dịch vụ vận chuyển được Trezor sử dụng đã làm lộ thông tin cá nhân của khoảng 67.000 khách hàng.
Cuộc điều tra cũng phát hiện bằng chứng về các thiết bị có thể đã bị xâm phạm bên ngoài Malaysia.
Việc kiểm tra một chiếc Ledger Flex được mua tại sân bay Changi ở Singapore được cho là đã xác định một đầu nối màn hình bị chỉnh sửa, chip di động và thẻ SIM.
Những phát hiện này đặt ra câu hỏi về việc các thiết bị bị xâm phạm đã xâm nhập vào các kênh phân phối bán lẻ như thế nào và liệu có thêm khách hàng nào vẫn đang bị ảnh hưởng hay không.
Ledger vẫn chưa xác định được toàn bộ phạm vi của vụ tấn công hoặc tiết lộ có bao nhiêu thiết bị có thể đã bị ảnh hưởng.
Nguồn: Investing
Giới thiệu sách Trading hay
Các Phương Pháp Price Action Kinh Điển
Bộ sách tổng hợp các phương pháp Price Action truyền thống và hiện đại, với các hướng dẫn cụ thể và dễ áp dụng cho nhà giao dịch


Bài viết liên quan


